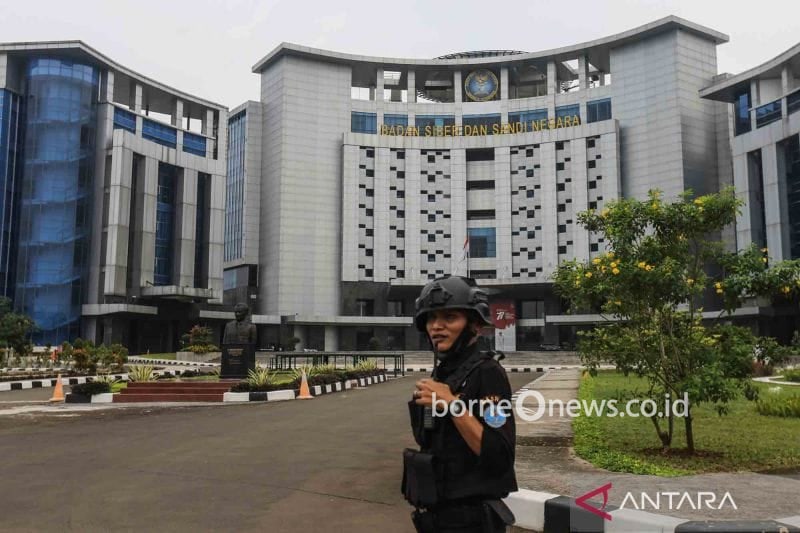
BORNEONEWS, Jakarta – Badan Siber dan Sandi Negara (BSSN) mengingatkan masyarakat dan pengelola sistem elektronik untuk meningkatkan kewaspadaan terhadap ancaman kejahatan siber menyusul gangguan layanan Microsoft yang terjadi secara global.
Gangguan tersebut dilaporkan berdampak pada akses dan operasional sejumlah layanan komputasi awan Microsoft yang banyak digunakan instansi pemerintah, perusahaan swasta, hingga pengguna individu di Indonesia.
Melalui dokumen peringatan keamanan yang diterima pada Jumat, 13 November 2026, BSSN mengeluarkan sejumlah rekomendasi untuk mengurangi risiko keamanan sekaligus menjaga kelangsungan layanan digital.
Gangguan pada ekosistem Microsoft berpotensi menghambat aktivitas pekerjaan, terutama komunikasi melalui surat elektronik, kolaborasi digital, dan sinkronisasi data yang bergantung pada infrastruktur perusahaan tersebut.
BSSN mengingatkan bahwa situasi gangguan layanan juga dapat dimanfaatkan pelaku kejahatan siber untuk melakukan penipuan melalui metode phishing atau pencurian informasi akun.
Modus tersebut dapat dilakukan dengan mengirimkan email atau pesan palsu yang mengatasnamakan Microsoft, kemudian mengarahkan pengguna menuju situs tiruan untuk mencuri kata sandi maupun kode keamanan.
Karena itu, pengguna diminta tidak sembarangan membuka tautan atau lampiran yang diterima melalui pesan tidak dikenal, terutama yang mengaku berkaitan dengan pemulihan layanan Microsoft.
BSSN menyarankan pengguna memeriksa informasi gangguan hanya melalui kanal resmi Microsoft di status.cloud.microsoft atau melalui pemberitahuan tim teknologi informasi di lingkungan kerja masing-masing.
Pengguna juga dianjurkan mengetik langsung alamat situs resmi Microsoft melalui peramban, bukan mengaksesnya dari tautan mencurigakan yang dikirim melalui email.
Selain itu, masyarakat diminta tidak memasukkan kata sandi maupun kode autentikasi multifaktor pada halaman yang berasal dari tautan tidak terpercaya.
Permintaan persetujuan autentikasi yang muncul tanpa adanya aktivitas masuk dari pemilik akun juga harus ditolak karena berpotensi menjadi indikasi upaya pengambilalihan akun.
Apabila menerima pesan mencurigakan, pengguna disarankan segera melaporkannya kepada pengelola teknologi informasi atau petugas keamanan sistem.
Sementara bagi instansi pemerintah dan perusahaan, BSSN merekomendasikan penguatan sistem keamanan untuk mengantisipasi serangan lanjutan selama gangguan berlangsung.
Salah satu langkah yang dianjurkan adalah mengaktifkan autentikasi multifaktor yang lebih aman terhadap serangan phishing, seperti FIDO2 atau passkey.
Pengelola sistem juga diminta memperketat penyaringan email melalui penerapan teknologi SPF, DKIM, dan DMARC guna mengurangi risiko pemalsuan identitas pengirim.
Selain itu, domain atau alamat situs mencurigakan yang menyerupai Microsoft perlu diblokir untuk mencegah pengguna mengakses halaman palsu.
BSSN turut meminta pengelola sistem memantau aktivitas masuk akun, termasuk percobaan login tidak wajar, lonjakan kegagalan autentikasi, dan permintaan persetujuan keamanan yang mencurigakan.
Jika ditemukan indikasi akun telah dikuasai pihak lain, pengelola harus segera mengganti kredensial, mencabut sesi aktif, dan melakukan langkah pemulihan keamanan.
Instansi dan perusahaan juga dianjurkan menyiapkan saluran komunikasi cadangan di luar ekosistem Microsoft yang terdampak agar koordinasi tetap berjalan selama layanan mengalami kendala.
Pemberitahuan resmi kepada pegawai mengenai status gangguan juga diperlukan untuk mencegah penyebaran informasi palsu yang dapat dimanfaatkan pelaku kejahatan siber.
Di sisi lain, Microsoft telah mengonfirmasi adanya gangguan pada sejumlah layanannya secara global, terutama Microsoft 365, termasuk Exchange Online yang mendukung layanan email dan komunikasi digital.
Perusahaan menyatakan sedang melakukan penanganan terhadap kendala tersebut.
"Saat ini, Microsoft sedang berupaya menangani kendala tersebut dan memulihkan layanan sesegera mungkin," demikian pernyataan Microsoft.
BSSN mengimbau seluruh pengguna layanan digital tetap berhati-hati selama proses pemulihan berlangsung, khususnya terhadap pesan yang meminta verifikasi akun, perubahan kata sandi, atau pemberian kode keamanan.
Langkah kewaspadaan tersebut diperlukan untuk mencegah gangguan layanan berkembang menjadi insiden keamanan yang merugikan pengguna maupun organisasi.
Sumber: ANTARA